
Un email de confirmation de commande qui embarque 4 produits recommandés reste-t-il un email transactionnel ? En droit français, le bloc de recommandations ajoute une finalité de prospection commerciale, que la CNIL encadre par le consentement préalable.
Un email transactionnel est un message unique, déclenché par une action de son destinataire, qui exécute ce que celui-ci vient de demander : réinitialisation de mot de passe, reçu, notification de livraison, code de connexion. Il obéit à d’autres règles d’infrastructure et de droit que la newsletter. Sa mesure de succès diffère aussi. Depuis qu’iOS 15 a introduit Apple Mail Privacy Protection en septembre 2021, le taux d’ouverture ne prouve plus rien : il faut d’autres signaux pour vérifier qu’un OTP est arrivé à temps.
Qu’est-ce qui distingue un email transactionnel d’un email marketing ?
Postmark définit le transactionnel comme un message à priorité élevée, adressé à un seul destinataire, déclenché par une de ses actions dans l’application et attendu par lui ; le bulk regroupe tout ce qui porte le même contenu vers plusieurs destinataires sans geste préalable de leur part : annonces produit, newsletters, promotions, mises à jour de CGU. Ce dernier cas surprend : une mise à jour des conditions générales part vers toute la base, elle est obligatoire, et personne ne l’a demandée.
Deux critères tranchent la plupart des cas : un déclencheur côté utilisateur et un destinataire unique. Un code à usage unique valable 10 minutes ne supporte aucun retard ; une newsletter prévue à 10 h qui arrive à 10 h 40 n’a rien perdu.
L’étiquette change selon qui la pose
La doc de chaque plateforme d’envoi donne sa définition. Elle ne dit pas où cette définition cesse de valoir devant un régulateur : c’est à cet endroit que les expéditeurs se trompent.
Le CAN-SPAM Act américain distingue les messages commerciaux des messages transactional or relationship, exemptés de l’essentiel de ses obligations. La Federal Trade Commission en limite pourtant la portée dans son guide de conformité, publié en août 2023 et mis à jour en janvier 2024 :
« Ne présumez pas que tout message envoyé à des destinataires avec lesquels vous entretenez une relation commerciale durable (abonnés et membres de programmes compris) est un message transactionnel ou de relation. » (FTC, CAN-SPAM Act: A Compliance Guide for Business)
Chaque email en infraction expose à une amende pouvant atteindre 53 088 dollars. En France, la CNIL pose le principe du consentement préalable pour la prospection par email, règle inscrite à l’article L34-5 du Code des postes et des communications électroniques, avec une exception pour les clients déjà acquis sur des produits ou services analogues, à condition qu’ils puissent s’opposer simplement et gratuitement à chaque envoi.
Un reçu qui exécute un achat repose sur l’exécution du contrat (article 6.1.b du RGPD) et reste hors de ce régime. Le même reçu, enrichi d’un bloc « Vous aimerez aussi », entre dedans. Le classement retenu par votre plateforme d’envoi n’y change rien : un message prospectif expédié sur un stream transactionnel garde sa nature de prospection ; côté Gmail, le désabonnement en un clic (RFC 8058) est exigé dans les messages commerciaux depuis le 1er juin 2024, ce qui s’applique alors au reçu enrichi. Le cas du panier abandonné, que beaucoup d’équipes rangent à tort dans le transactionnel, est détaillé dans notre analyse des emails de panier abandonné.
Deux questions suffisent comme test. Le destinataire a-t-il déclenché l’envoi ? Le message garde-t-il sa raison d’être une fois le bloc promotionnel retiré ?
Les flux qui passent le test
Réinitialisation de mot de passe, code OTP, alerte de connexion, facture, suivi de colis : tous passent le test, au même titre que les confirmations d’inscription ou de commande. Postmark y ajoute les notifications de commentaire. À l’inverse, la relance de panier et la newsletter relèvent du marketing, quel que soit le mécanisme de déclenchement ; les recommandations produit aussi.
La frontière reste discutée pour les messages d’information obligatoires. Postmark range les mises à jour de CGU côté bulk ; le droit français ne publie aucune liste fermée, si bien que ces envois se classent au cas par cas, avec un avis juridique.
Mise en place : 5 étapes dans l’ordre
- Inventoriez chaque flux sortant de l’application et appliquez-lui le test des deux questions. Une confirmation de commande passe ; un bloc de recommandations collé dessous la fait échouer : le bloc part, sinon le message change de catégorie.
- Séparez l’infrastructure. Un sous-domaine réservé aux notifications, du type notif.exemple.fr, isole la réputation des reçus de celle des campagnes ; Postmark pousse la même logique avec ses Message Streams distincts pour le transactionnel et le broadcast. Le volume à partir duquel une IP dédiée se justifie est traité dans la checklist de délivrabilité du transactionnel.
- Choisissez le canal d’envoi : API HTTP (l’erreur revient dans la réponse même) ou relais SMTP (l’erreur revient sous forme de code défini par la RFC 5321, la famille des 5xx pour les rejets définitifs). L’authentification SPF, DKIM et DMARC ainsi que l’arrivée de DKIM2 sont expliquées dans notre article sur le futur standard d’authentification. Depuis le 5 mai 2025, Outlook.com exige SPF, DKIM et un DMARC aligné des expéditeurs de plus de 5 000 messages par jour ; Microsoft annonce que les messages non conformes s’exposent au rejet avec le code 550 5.7.515 (Microsoft Tech Community). La comparaison des fournisseurs figure dans le comparatif Resend, Postmark et SendGrid.
- Rédigez pour une seule action. Un objet qui nomme l’événement (« Votre code de connexion expire dans 10 minutes ») informe avant même l’ouverture, là où « Notification importante » n’apprend rien ; la version texte brut accompagne toujours le HTML. Le guide de bonnes pratiques de Postmark observe qu’une adresse d’expédition unique de type notifications@ empêche les destinataires de filtrer par expéditeur : une adresse par flux règle le problème.
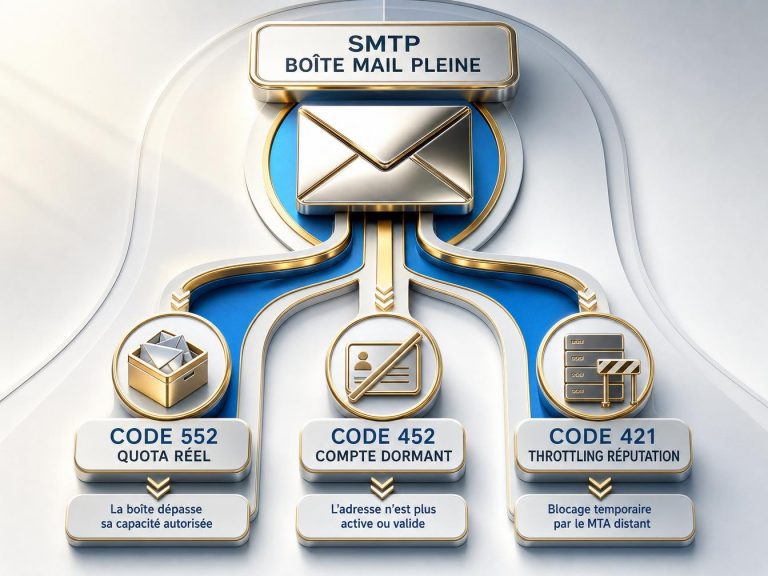
- Traitez les rejets dès le premier envoi. Un 550 5.1.1 user unknown (code étendu défini par la RFC 3463) signale une boîte inexistante : l’adresse entre dans la Suppression List et ne reçoit plus rien, alors qu’un code 4xx comme le 421 signale un échec temporaire que le MTA réessaie. La cause fréquente sur le transactionnel est une faute de frappe à l’inscription, qui envoie l’email de bienvenue vers une adresse morte avant même que le compte soit utilisé. Un contrôle de l’adresse à la saisie, du format jusqu’à l’existence de la boîte, supprime ce rejet à la source.
Mesurer la latence de livraison quand l’ouverture ne dit plus rien
Vous cliquez sur « Mot de passe oublié » à 9 h 02 ; à 9 h 07, le code a expiré et l’email n’est toujours pas là. Le taux d’ouverture n’aurait rien signalé de ce retard.
La latence de livraison, mesurée entre le déclenchement et l’acceptation par le serveur du destinataire, devient l’indicateur de tête sur un flux d’authentification. Viennent ensuite le taux de rejet et le complaint rate. Depuis le 1er février 2024, les expéditeurs de plus de 5 000 messages par jour vers Gmail doivent respecter des exigences d’authentification supplémentaires. Les consignes de Google pour les expéditeurs fixent la limite : rester sous 0,1 % de taux de spam dans Postmaster Tools et ne jamais atteindre 0,3 %, seuil au-delà duquel les expéditeurs en masse perdent l’accès aux mesures d’atténuation. Yahoo applique depuis février 2024 les mêmes seuils de 5 000 messages par jour et de 0,3 % de plaintes, avec un désabonnement en un clic repoussé à juin 2024 (AWS). Pour l’engagement, le taux de complétion de l’action remplace l’ouverture : la part des demandes de reset qui aboutit à un mot de passe changé.
Un cas reste hors du périmètre de ce guide : les messages d’information obligatoires, mise à jour de CGU ou changement de tarif. Le choix du stream et la base légale de ces envois demandent une analyse à part.