Microsoft 365 Business Standard est passé de 11,70 à 13,10 € par utilisateur et par mois au 1er juillet 2026, Business Basic de 5,60 à 6,50 €, d’après la grille tarifaire Microsoft. Sur 40 postes en Business Standard, la facture gagne environ 670 euros sur 12 mois et près de 2 000 euros sur 3 ans. La sortie revient donc sur la table des DSI. Le découpage utile tient en une ligne : les fichiers et la collaboration s’auto-hébergent proprement, le courrier exige un budget de réputation que peu d’équipes provisionnent. Une IP neuve envoie, sa réputation fond, l’IP finit listée sur le SBL de Spamhaus. La zone DNS du SBL se reconstruit toutes les 5 minutes, 24 heures sur 24. Le retrait reste pourtant une décision manuelle et Spamhaus n’affiche aucun délai de traitement. Le MTA n’y est pour rien.
Microsoft 365, cinq briques empilées
Remplacer Microsoft 365 suppose d’abord de découper la suite. Elle tient en 5 briques : le courrier avec Exchange et Outlook, les fichiers avec SharePoint et OneDrive, le travail en direct avec Teams, la bureautique avec Word et Excel, l’annuaire avec Entra ID. Chacune se remplace séparément, avec un niveau de risque différent. Un comparatif qui traite la suite comme un bloc unique rate l’endroit précis où les migrations s’arrêtent : l’équipe bascule les fichiers sans douleur puis garde Exchange Online, parce que personne ne veut porter la réputation d’envoi.
Fichiers et bureautique : le self-hosting tient
Nextcloud, forké d’ownCloud en juin 2016, annonce jusqu’à 100 000 utilisateurs actifs sur un seul cluster sur sa page de comparaison. Un mode « Global Scale » lève le plafond au-delà, au prix d’une architecture répartie. Une PME ou une DSI qui déploie Nextcloud Hub récupère le partage de fichiers et la coédition en ligne, sans SharePoint ni OneDrive. Pour la bureautique, 2 suites libres tiennent devant Word et Excel. OnlyOffice revendiquait 21 millions d’utilisateurs en juillet 2026 et vise la compatibilité des formats docx et xlsx. Collabora Online embarque LibreOffice dans le navigateur et se branche sur Nextcloud. La limite se situe sur les macros VBA et les tableaux croisés dynamiques complexes, où la conversion reste approximative.
Chat et visio : viable, avec des limites assumées
Teams se remplace par 2 étages. Le chat structuré trouve son équivalent dans Mattermost, une messagerie en canaux auto-hébergée que le projet destine aux administrations et aux environnements « air-gapped ». L’alternative fédérée, Matrix avec le client Element, ajoute des passerelles vers d’autres protocoles, au prix d’un déploiement plus lourd : Synapse et sa base PostgreSQL, plus une fédération à surveiller. La visioconférence revient à Jitsi Meet, le moteur vidéo open source racheté par 8×8 en 2018, qui assure la réunion simple sans la planification ni l’intégration calendrier de Teams. L’installation type passe par le paquet Debian jitsi-meet. Le videobridge veut le port UDP 10000 ouvert. Les clients coincés derrière un NAT strict réclament en plus un coturn. Sur ces couches, le verdict est favorable. La charge d’installation et de mise à jour reste sur l’équipe qui exploite l’ensemble.
Le courrier, la pièce qui casse en production
Le logiciel est la partie facile. Le choix y est large : Mailcow, la pile de messagerie en conteneurs Docker qui embarque Postfix, Dovecot, Rspamd et SOGo ; iRedMail et Mailu, deux installateurs plus légers ; Zimbra, dont l’éditeur a cessé de publier des binaires open source après la 8.8.15, version dont le support a pris fin le 31 décembre 2024. Le blocage commence à la première campagne : une IP auto-hébergée arrive sans historique de réputation. Les plages d’adresses des hébergeurs sont traitées avec méfiance par les fournisseurs de boîtes.
Le premier signal se lit dans le PTR record. Google range l’enregistrement inverse parmi ses exigences pour tous les expéditeurs, y compris les petits volumes : l’IP d’envoi doit résoudre vers un nom qui résout à son tour vers cette IP. S’ajoute la réalité des listes noires. La PBL de Spamhaus référence par défaut les plages résidentielles et dynamiques. Une IP qui y figure ne délivre rien. Le SBL sanctionne les envois perçus comme du spam.
La barre posée par les grands récepteurs rend l’exercice coûteux :
Depuis le 1er février 2024, tout expéditeur qui écrit à des comptes Gmail doit tenir son taux de spam sous 0,30 % dans Postmaster Tools. Google fixe la cible à 0,10 %. À partir de 5 000 messages par jour, le seuil ne bouge pas : c’est l’authentification qui se durcit. SPF et DKIM deviennent obligatoires tous les deux. Le DMARC doit être publié puis aligné sur l’un des deux. Consignes de Google aux expéditeurs d’emails.
Pour qu’un courrier auto-hébergé arrive réellement en boîte de réception, cinq conditions se cumulent :
- Une IP dédiée, hors des plages PBL, avec un PTR record qui renvoie vers le domaine d’envoi.
- SPF et DKIM, puis un DMARC monté progressivement : « v=DMARC1; p=quarantine; pct=25 » avant de passer à p=reject, pour donner aux récepteurs une disposition claire en cas d’échec d’alignement.
- Un réchauffement d’IP étalé sur 30 jours au minimum, à volumes croissants, avec une surveillance de la complaint rate, le taux de plainte mesuré par les fournisseurs de boîtes.
- Une hygiène de liste stricte en amont. Chaque adresse invalide renvoie un « 550 5.1.1 user unknown » de plus et les bounces répétés dégradent la réputation d’expéditeur.
- Une lecture continue des données postmaster, SNDS chez Microsoft et Postmaster Tools chez Google, pour corriger avant que l’IP ne bascule en liste noire.
Un postmaster qui fait l’impasse sur l’un de ces points voit son premier envoi massif partir en spam. Le coût se concentre dans l’opération continue qui court derrière la machine, pas dans l’installation du week-end.
Réception auto-hébergée, envoi relayé : le montage qui tient
Le montage qui survit en production sépare les 2 flux. La réception et le stockage IMAP restent sur la pile auto-hébergée, là où la donnée reste sous contrôle et répond à l’argument de souveraineté qui porte la plupart des projets de sortie depuis le Cloud Act de 2018. SOGo couvre l’agenda et les contacts en CalDAV et CardDAV. Le greffon libre Outlook CalDav Synchronizer évite d’acheter un fournisseur MAPI. Les utilisateurs habitués à Exchange sentent quand même la bascule sur les dossiers partagés et la délégation. L’envoi sortant, lui, part par un relais SMTP dont la réputation est déjà construite, déclaré en « smarthost » dans Postfix. Le domaine garde son DKIM, le SPF bascule sur un « v=spf1 include:_spf.operateur.tld -all » et le DMARC reste aligné, ce qui ressort en « dmarc=pass » dans les en-têtes Authentication-Results du destinataire.
Ce découpage retire du périmètre ce qui coûte le plus cher en temps : le warm-up et les demandes de délistage. Il laisse en place ce que l’auto-hébergement fait bien, la conservation de la donnée. Reste une dépendance à assumer. La sauvegarde, elle, change de main sans que la sortie de Microsoft 365 la résolve. Microsoft applique un modèle de responsabilité partagée et ne garantit rien au-delà de ses fenêtres de rétention, donc une restauration de boîtes après un chiffrement par rançongiciel dépend déjà du plan de sauvegarde de l’équipe. Sur un serveur IMAP auto-hébergé, elle en dépend entièrement, sauvegarde chiffrée hors site comprise.
L’identité, le vrai point de bascule
La cinquième brique se révèle souvent la plus structurante. Entra ID, la gestion des identités de Microsoft, se remplace par FreeIPA ou un Active Directory Samba, complétés par un portail d’authentification unique comme Authentik, qui revendique plus d’1 million de déploiements et couvre OIDC, SAML 2 et LDAP. L’authentification unique fonctionne, la fédération avec les applications internes aussi. L’équivalent d’Intune manque : l’enrôlement des postes et la conformité de la flotte. Les projets ouverts comme Fleet, qui annonce plus de 2 millions d’appareils gérés, couvrent une partie du périmètre sans reproduire le couplage qu’Intune obtient en étant branché sur Entra ID. C’est ce qui retient les organisations qui gèrent plusieurs centaines d’appareils.
Le verdict, couche par couche
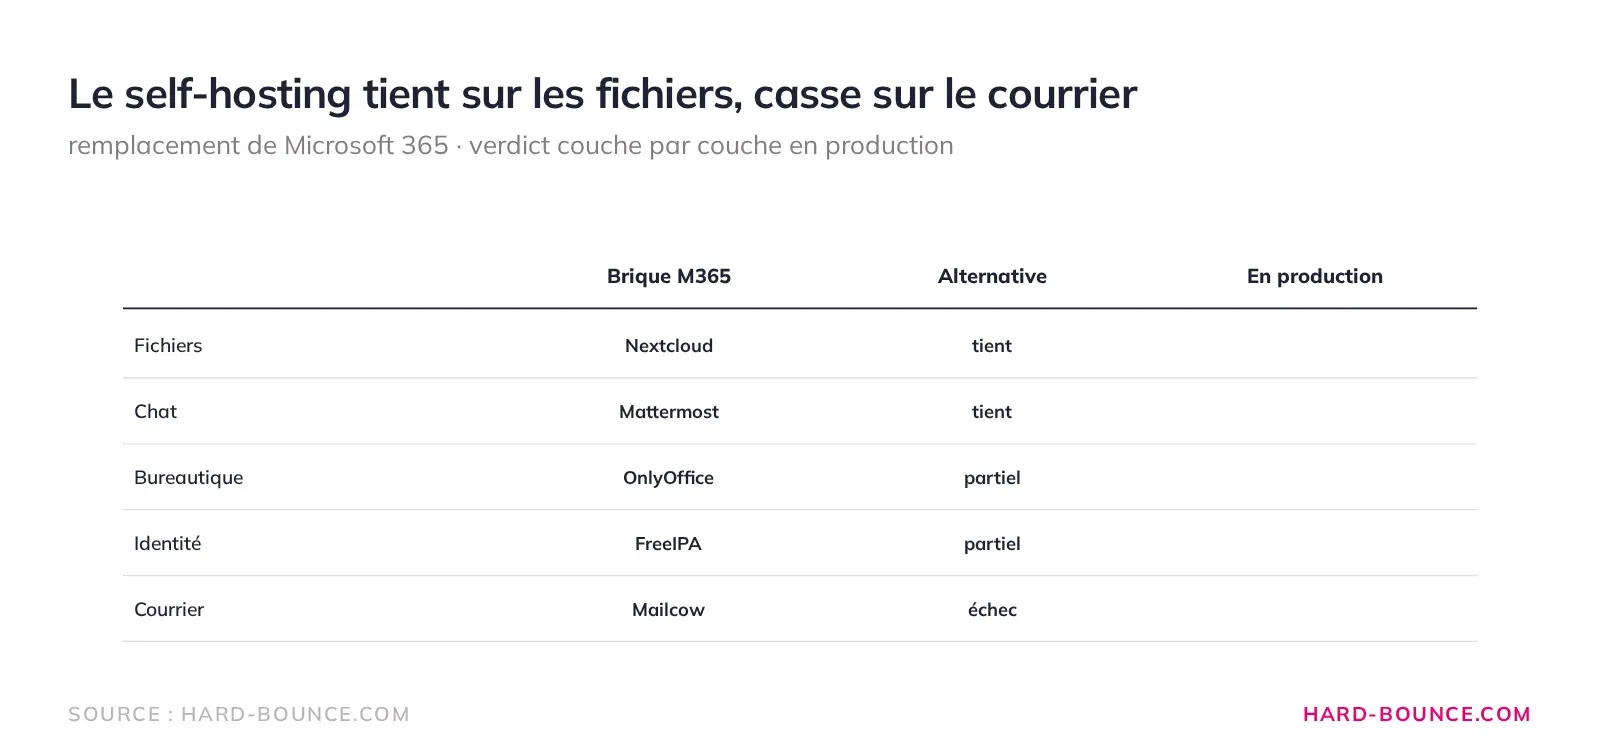
Au bilan, le découpage donne un résultat net. La collaboration et le chat s’auto-hébergent avec une stabilité réelle en production, tandis que la bureautique avancée et la gestion de flotte restent en retrait, faute d’équivalent sérieux aux macros VBA et au couplage entre Intune et Entra ID. Le courrier sortant, lui, exige un investissement opérationnel permanent. C’est la seule brique dont l’échec se voit depuis l’extérieur, parce qu’un client qui ne reçoit pas sa facture rappelle. Cette répartition vaut pour les équipes qui maintiennent déjà un socle Linux. Une structure sans personne pour surveiller une IP d’envoi et traiter une demande de retrait Spamhaus garde son courrier sortant chez un opérateur.
Microsoft a fermé la porte le 5 mai 2025. Au-delà de 5 000 messages par jour vers Outlook.com, Hotmail.com et Live.com, un message qui rate l’authentification repart avec un « 550 5.7.515 Access denied ». Yahoo applique ses propres seuils depuis février 2024. Ce durcissement frappe en premier les IP auto-hébergées, sans historique. Avant de mettre une IP neuve en production, la protection la plus rentable consiste à vérifier la liste : une base qui contient des adresses invalides brûle une réputation neuve plus vite que le volume envoyé. Gardez le courrier sortant chez un opérateur de délivrabilité et auto-hébergez la réception.